Застосунок “Повітряна тривога” після зламу знову показує рух цілей, але тепер не всім
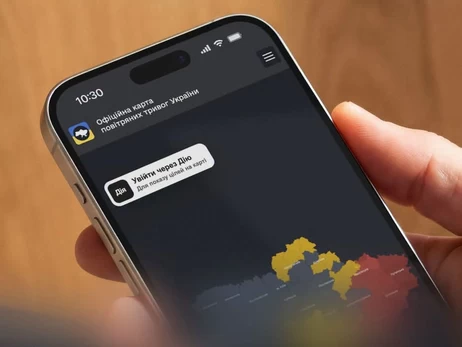
Застосунок “Повітряна тривога”, який був зламаний два тижні тому, знову показує рух ворожих цілей. Але тепер тільки для тих, хто пройде авторизацію через “Дію”. Це було вимогою Повітряних сил, повідомили в Міністерстві цифрової трансформації України.
- Команди Ajax Systems і Stfalcon спільно з Мінцифрою провели аудит системи та посилили захист на всіх рівнях. На вимогу Повітряних Сил ЗСУ додали авторизацію через Дію. Мета — щоб ці дані бачили лише верифіковані користувачі, а ворог не міг ними скористатися, - розповіли у Мінцифрі.
Авторизація через “Дію” не потрібна для всіх інших функцій, окрім відстеження руху ворожих цілей. Це відображення рівнів небезпеки, сповіщення про тривоги та можливість переглядати укриття на мапі.
У Мінцифрі запевнили - “Дія” не передає застосунку персональних даних, але лише підтверджує, що користувач пройшов верифікацію. “Повітряна тривога” так само не збирає і не зберігає особистої інформації.
Піздно ввечері 1 листопада невідомі зламали застосунок “Повітряна тривога”, який у 2022 році розробили компанії Ajax Systems і Stfalcon. Користувачі отримали сповіщення про неправдиві загрози, як-от ядерні та хімічні. Після цього застосунок тимчасово став недоступний, а вночі 2 листопада почав відновлювати роботу, але рух цілей не показував.
- Функцію відстеження ворожих цілей у додатку "Повітряна тривога" додали 17 жовтня на тлі тривалих атак дронових Росії на Україну.
- 6 вересня у Києві запрацювало нове сповіщення з жовтим і червоним рівнем тривог.