Приложение "Воздушная тревога" после взлома снова показывает движение целей, но теперь не всем
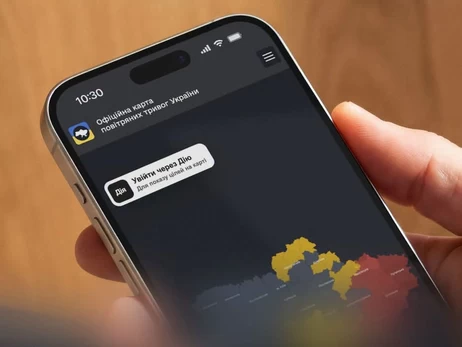
Приложение "Воздушная тревога", которое было взломано две недели назад, снова показывает движение вражеских целей. Но теперь только тем, кто пройдет авторизацию через "Дію". Это было требованием Воздушных Сил, сообщили в Министерстве цифровой трансформации Украины.
– Команды Ajax Systems и Stfalcon совместно с Минцифры провели аудит системы и усилили защиту на всех уровнях. По требованию Воздушных Сил ВСУ добавили авторизацию через "Дію". Цель – чтобы эти данные видели только верифицированные пользователи, а враг не мог ими воспользоваться, – рассказали в Минцифры.
Авторизация через "Дію" не нужна для всех других функций. Это отображение уровней опасности, уведомление о тревогах и возможность просматривать укрытия на карте.
В Минцифры заверили - "Дія" не передает приложению персональные данные, а лишь подтверждает, что пользователь прошел верификацию. "Воздушная тревога" так же не собирает и не хранит личную информацию.
Поздним вечером 1 ноября неизвестные взломали приложение "Воздушная тревога", которое в 2022 году разработали компании Ajax Systems и Stfalcon. Пользователи получили уведомления о ложных угрозах, ядерных и химических. После этого приложение стало временно недоступно, а ночью 2 ноября начало возобновлять работу, но движение целей не показывало.
- Функцию отслеживания вражеских целей в приложении "Воздушная тревога" добавили 17 октября на фоне длительных дроновых атак России.
- 6 сентября в Киеве заработало новое уведомление с желтым и красным уровнем тревог.